Dans notre carnet de recherche

Une logique multi-unités de temps sans ambiguïté

Nous expliquons comment le travail multi-unités nous a conduits à définir un instant commun, des rôles et une durée de validité.

« Le long terme donne la direction, le court terme l’entrée » paraît simple. La question plus difficile était de savoir quelles informations chaque couche pouvait utiliser au même instant.

Nous avons donné un rôle à chaque unité

Nous distinguons contexte, setup et déclencheur, puis précisons qui autorise, bloque ou annule. Un événement court doit-il seulement choisir l’instant, ou modifier l’interprétation du marché ?

Nous avons aligné les lectures

À la clôture d’une petite bougie, la grande peut rester ouverte. Nous enregistrons bougie source et heure, et vérifions l’historique. Un instantané nous permet de revoir la décision avec les mêmes informations.

Nous avons défini la durée de l’accord

Certaines méthodes exigent la simultanéité ; d’autres laissent un setup attendre. Nous écrivons expiration et invalidation, y compris lors d’une nouvelle bougie supérieure. Gaps et redémarrages deviennent des contrôles utiles.

Explorer les détails techniquesOuvrez la méthode complète, les exemples et les questions de mise en œuvre. Nous conservons ces éléments pour vous permettre de suivre le raisonnement aussi loin que nécessaire.

Chaque condition doit porter son unité de temps, sa bougie source, son instant de confirmation et sa durée de validité.

Une décision multi-timeframe est un assemblage d’états horodatés, pas une lecture simultanée de plusieurs graphiques.

Analyse technique POLARIS

Une logique multi-unités de temps sans ambiguïté

Une décision multi-timeframe est un assemblage d’états horodatés, pas une lecture simultanée de plusieurs graphiques.

  1. 01
    Attribuer un rôle à chaque horizonLe cadre supérieur fournit le contexte, l’intermédiaire la configuration et l’inférieur le déclencheur ; aucune couche ne doit redéfinir implicitement l’autre.
  2. 02
    Construire un instantané causalToutes les valeurs nécessaires sont lues une fois avec leurs heures sources afin d’éviter qu’un tick nouveau ne mélange deux états différents.
  3. 03
    Définir mémoire et expirationUne configuration conservée doit avoir un âge maximum, une règle d’actualisation et des conditions précises d’invalidation.

Attribuer un rôle à chaque horizon

Le cadre supérieur fournit le contexte, l’intermédiaire la configuration et l’inférieur le déclencheur ; aucune couche ne doit redéfinir implicitement l’autre.

Construire un instantané causal

Toutes les valeurs nécessaires sont lues une fois avec leurs heures sources afin d’éviter qu’un tick nouveau ne mélange deux états différents.

Définir mémoire et expiration

Une configuration conservée doit avoir un âge maximum, une règle d’actualisation et des conditions précises d’invalidation.

Les questions que vous pourriez vous poser

Quel est le contrôle le plus important ?

Une configuration conservée doit avoir un âge maximum, une règle d’actualisation et des conditions précises d’invalidation.

Cette méthode garantit-elle un profit ?

Non. Une spécification et une validation plus solides réduisent les erreurs d’ingénierie, mais ne suppriment ni le risque de marché ni l’incertitude des performances.
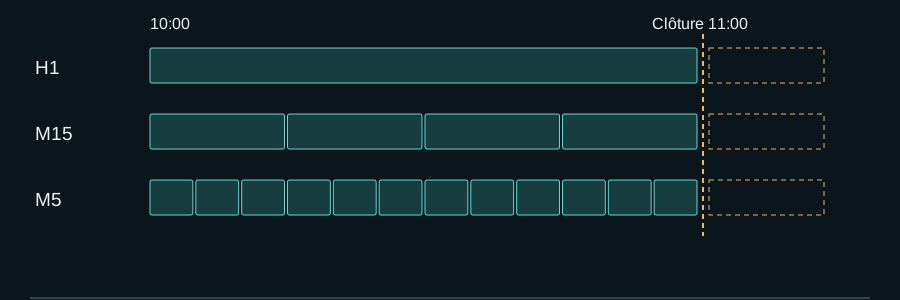
Donner un horodatage et une expiration à chaque timeframe

Faites défiler le schéma horizontalement ou ouvrez-le en grand.

Donner un horodatage et une expiration à chaque timeframe
Exemple pédagogique de conception — les valeurs et états ne représentent pas une performance réelle.

Décision à 11:00:02 ; bougies confirmées ; pointillés = en formation.

Exemple d’horloge serveur ; la disponibilité vient du flux de données.

Ouvrir le schéma complet ↗

Donner un horodatage et une expiration à chaque timeframe

Décision au premier tick après chaque clôture M5; H1 fournit le contexte, M15 le setup, M5 le trigger. Seules les barres clôturées sont utilisées et les timestamps sont revérifiés après lecture.

Chronologie autour de 11:00 heure serveur
Événement Contexte H1 Setup M15 Trigger M5 Résultat
10:55:01 09:00–10:00 10:30–10:45 10:50–10:55 Snapshot v1
11:00:00 calendrier Nouvelle barre peut être invisible Idem Attendre premier tick valide Aucune décision
11:00:02 premier tick 10:00–11:00 10:45–11:00 10:55–11:00 Vérifier puis snapshot v2
11:00:02, historique M15 tardif 10:00–11:00 Non prêt 10:55–11:00 Refuser snapshot

Le contexte H1 reste valide jusqu’au prochain contexte confirmé; le setup M15 expire après deux barres M15. À heure égale: vérifier readiness, expirer les anciens états, publier le nouveau contexte, puis évaluer le trigger. Ainsi l’ancien setup n’emprunte pas le nouveau contexte.

Historique incomplet ou candle absente donne « non prêt », pas faux. Après restart, reconstruire avec barres clôturées horodatées et IDs consommés. Un trigger au contexte déjà expiré est rejeté même si le graphique final semble aligné.

Points à vérifier

  • Lire les timestamps avant et après les buffers; refuser s’ils changent.
  • Rejouer historique incomplet, candle M15 absente, restart et contexte expiré.
  • Tester les frontières en backtest et logs live avant le profit.

Limites de cet exemple

Les durées sont des choix d’exemple; l’exigence générale est de les écrire, horodater et tester.

Responsabilité éditoriale et sources primaires

Révisé par POLARIS Research

Périmètre des preuves

Cet article associe le fonctionnement documenté des plateformes à des schémas d’implémentation récurrents et anonymisés. Les règles exactes et les éléments clients sont exclus.

Sources primaires

Ces sources étayent le fonctionnement des plateformes ou les concepts de recherche. Elles ne valident pas la performance de POLARIS et ne garantissent aucun résultat futur.

Explorer le niveau pertinent suivant

Passez de la recherche ciblée à l’ingénierie des systèmes et à la construction de portefeuille sans perdre le contexte de cette page.

Contacter POLARIS sur WhatsApp